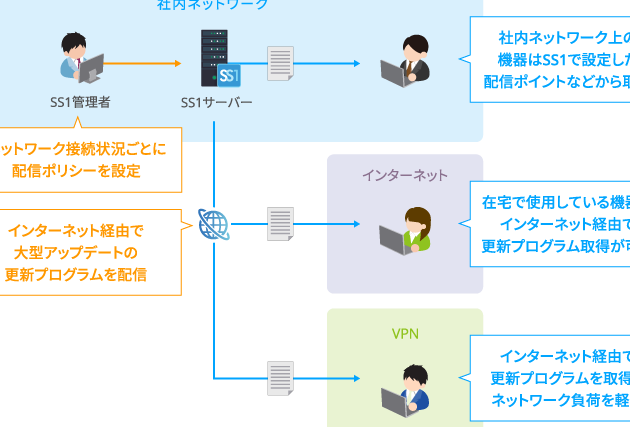
私たちのデジタルライフに欠かせないWindows Update。これを適切に管理することは、システムの安全性とパフォーマンスを保つために非常に重要です。しかし、知っていましたか?Windows Update 設定のいくつかはシステム管理者が管理します。この設定がどのように機能し、私たちの日常業務にどのように影響を与えるのか、気になりますよね。
Windows Update 設定の概要
Windows Updateは、システムの安全性とパフォーマンスを維持するために重要です。これにより、我々のデジタルライフは守られます。特定の設定は、システム管理者によって管理されます。以下に、Windows Updateの主要ポイントを説明します。
Windows Update とは
Windows Updateは、Microsoftが提供するソフトウェアの更新プログラムを自動的にダウンロードしてインストールする機能です。この機能により、セキュリティパッチやバグ修正が適時に適用されます。主な利点には以下が含まれます。
- セキュリティの向上: 最新の脅威に対抗するため、定期的にアップデートが確認されます。
- バグ修正: システムの不具合を修正し、安定性を向上させます。
- 機能追加: 新しい機能や改善が定期的に提供され、ユーザーエクスペリエンスが向上します。
システム管理者の役割
システム管理者は、Windows Update設定を管理する重要な役割を担っています。彼らの主な責任には以下が含まれます。
- アップデートのスケジュール設定: アップデートのインストール時間をユーザーの業務に合わせて設定します。
- ポリシーの実施: 組織のセキュリティ基準に基づいて、特定のアップデートの適用を管理します。
- エラーのトラブルシューティング: アップデート中に発生する問題を解決し、システムの運用をスムーズに保ちます。
設定の管理と制限
特定の設定はシステム管理者によって管理されており、その目的は企業のセキュリティやパフォーマンスを維持することです。以下に、一般的な管理手法を示します。
グループポリシーによる管理
グループポリシーは、設定の集中管理を可能にします。これにより、ユーザーの設定や操作に対して制限を設けることができます。具体的な手順は以下の通りです。
- 次の操作を行うには、管理者権限が必要です。
- 「スタート」メニューを開き、「グループポリシーの管理」と入力します。
- 出てきたオプションから「グループポリシーオブジェクト」を選択します。
- 新しいポリシーを作成するには、右クリックし、「新規」を選びます。
- ポリシーに適切な名前を付けて、設定を変更します。
- 設定が完了したら、「適用」をクリックします。
設定変更の権限
設定変更には適切な権限が求められることが多いです。一部のユーザーは、特定の更新や変更を行うことができません。こちらのステップで確認できます。
- まず、コンピュータの「設定」を開きます。
- 「アカウント」を選択します。
- ユーザーの役割を確認し、「管理者」または「標準ユーザー」であることを確認します。
- 必要に応じて役割を変更するか、管理者に依頼します。
システム管理者が管理する主な設定
システム管理者はWindows Updateにおけるいくつかの重要な設定を管理します。これにより、企業や組織のセキュリティとパフォーマンスを維持できます。以下に、主な設定を詳しく説明します。
更新プログラムの自動適用
- グループポリシーエディターを開く。
- 「Windowsキー + R」を押し、「gpedit.msc」と入力。
- コンピューターの構成を展開する。
- 「管理用テンプレート」→「Windowsコンポーネント」→「Windows Update」を選択。
- 「自動更新を構成する」をダブルクリック。
- 「有効」を選択し、適切なオプションを設定。
- 設定を適用し、エディターを閉じる。
- 「OK」をクリックして変更を保存。
更新の通知設定
- グループポリシーエディターを再度開く。
- 「Windowsキー + R」を押し、「gpedit.msc」と入力。
- 「Windows Update」の設定に進む。
- 「管理用テンプレート」→「Windowsコンポーネント」→「Windows Update」を選択。
- 「Update Notifications」をダブルクリック。
- 「有効」を選択し、通知方法を指定。
- 変更を保存し、エディターを閉じる。
- 「OK」をクリック。
再起動のスケジュール
- 再起動スケジュールの設定を開始する。
- グループポリシーエディターで「Windows Update」に進む。
- 「再起動のスケジュールを構成する」をダブルクリック。
- 「有効」を選択し、希望するスケジュールを設定。
- スケジュールを保存し、エディターを閉じる。
- 「OK」をクリックして変更を適用。
ユーザーへの影響
システム管理者が管理する設定は、ユーザーの操作に直結するため、直接的な影響を与える。具体的には、業務の継続性やセキュリティリスクが挙げられる。
業務の継続性
業務の継続性において、Windows Updateの設定は非常に重要だ。設定が適切に管理されていないと、業務の運営に支障をきたすことがある。以下の手順で、業務の継続性を確保するためのポイントを確認しよう。
- 定期的にアップデートを確認する。
- 重要な更新を優先的に適用する。
- メンテナンス時間を計画的に設定する。
- アップデートの実施状況を文書化する。
- 各部署と連携し、影響を評価する。
このような手順を踏むことで、業務を中断せずにスムーズに運営できる。さらに、ユーザーの負担を軽減し、効率を向上させる。
セキュリティリスク
セキュリティリスクは、私たちが最も注意を払うべき要素である。適切なアップデートが行われないと、脆弱性が生じ、悪意ある攻撃にさらされる。また、セキュリティパッチが未適用のままだと、企業全体に深刻な影響を及ぼすことがある。以下の行動によって、リスクを最小限に抑えられる。
- 最新のセキュリティアップデートをすぐに適用する。
- 定期的に脆弱性スキャンを実施する。
- ユーザー教育を行い、セキュリティ意識を高める。
- 不要なソフトウェアの削除を推進する。
- ファイアウォールやウイルス対策ソフトを常に最新版に保つ。
結論
Windows Updateの管理は私たちのデジタル環境において極めて重要です。システム管理者が設定を適切に管理することでセキュリティとパフォーマンスを維持し業務の継続性を確保できます。私たちが推奨する定期的なアップデートの確認や重要な更新の優先適用は、リスクを最小限に抑えます。
またグループポリシーを活用することで、ユーザーの設定や操作を適切に制限し、企業全体のセキュリティを強化できます。これらの取り組みを通じて、私たちは安全で効率的なデジタル環境を実現していきましょう。